Hamis meetingappból lesz ál-CrashReporter
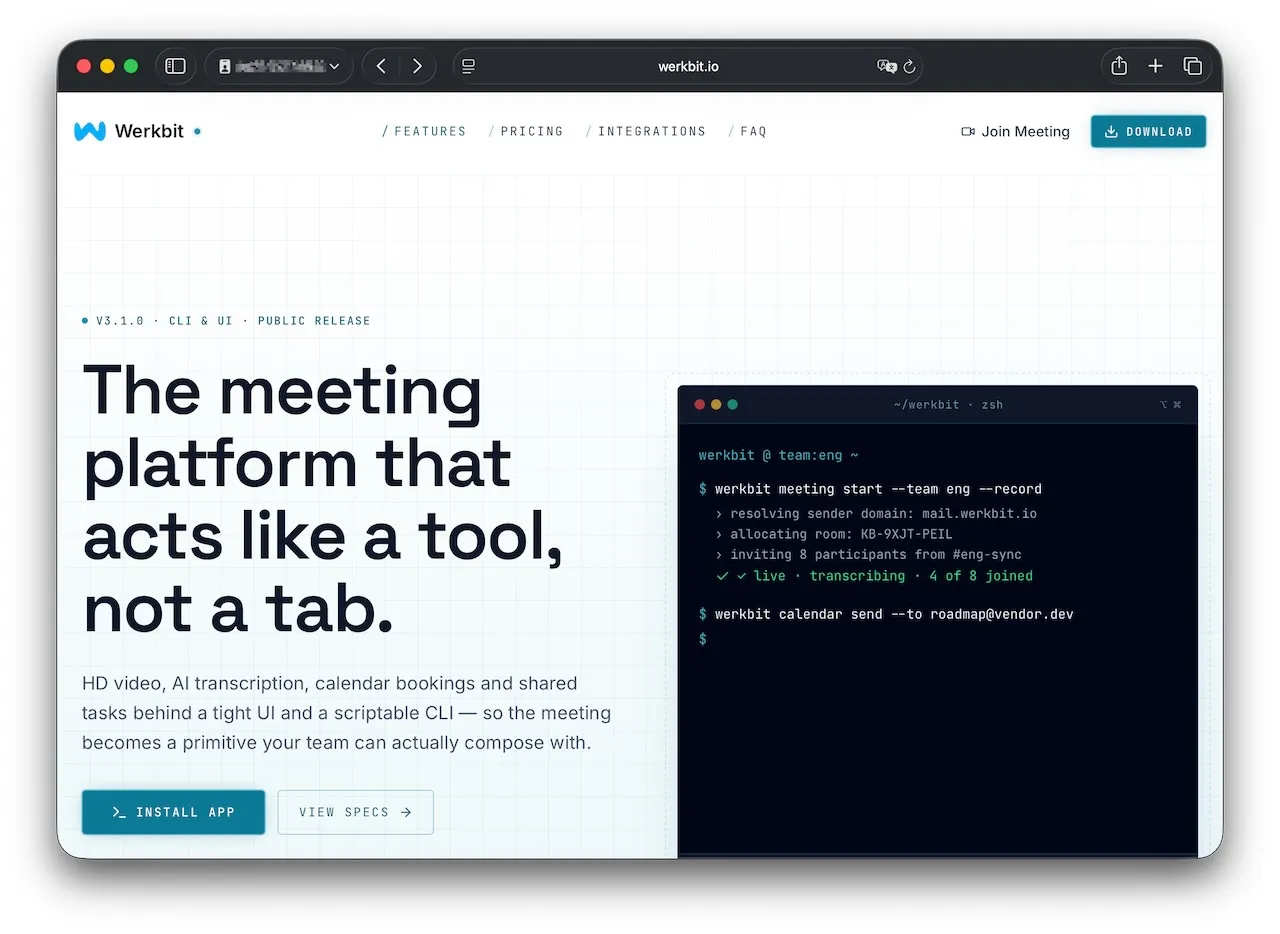
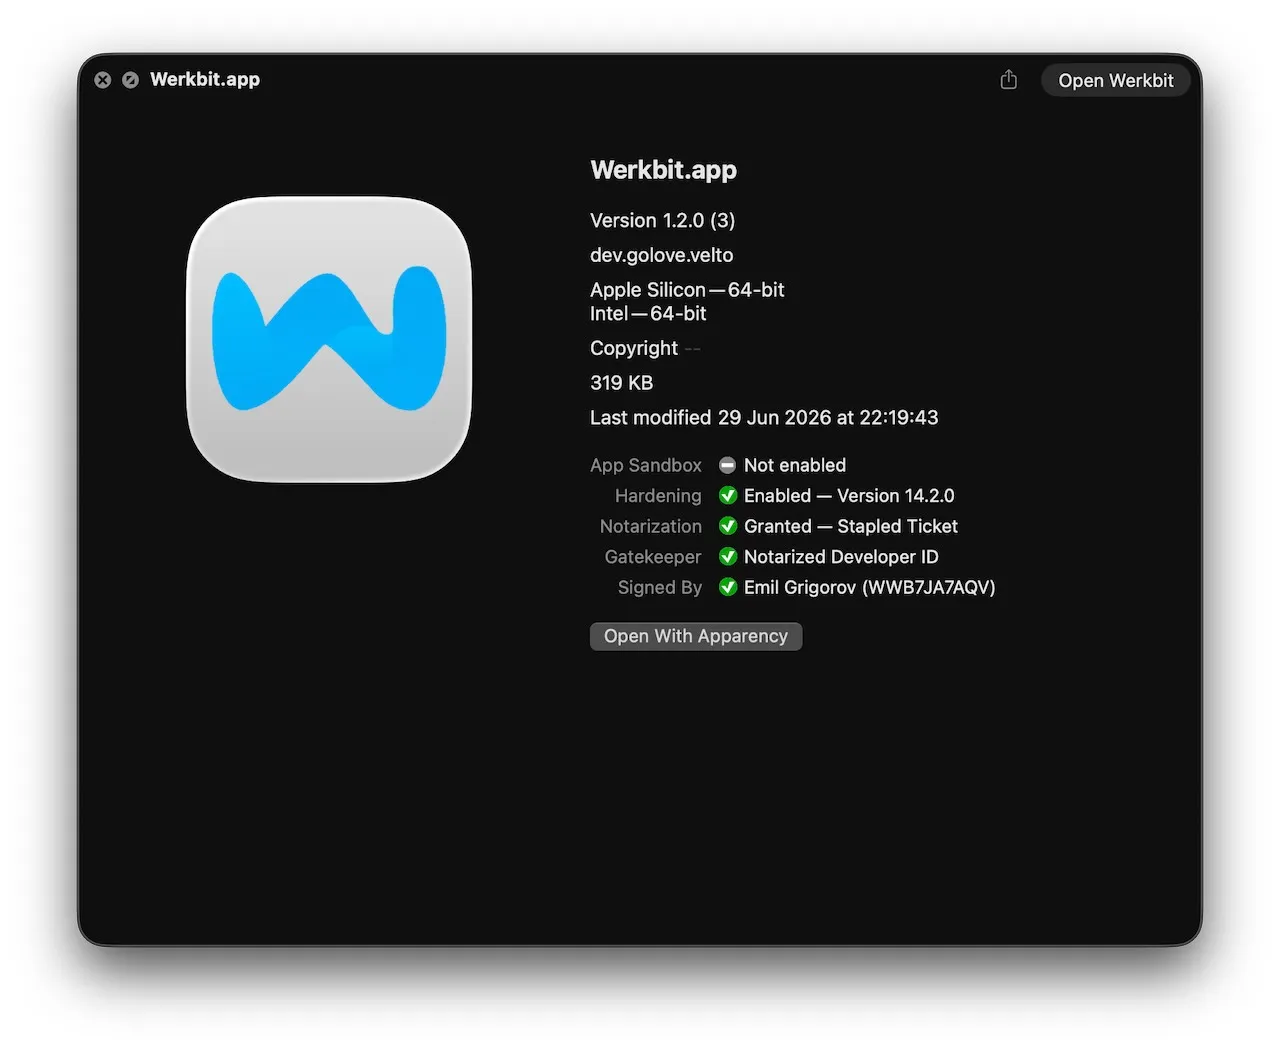
A jelentés szerint a CrashStealer egy Werkbit nevű, weben terjesztett alkalmazásban bukkant fel, amely meetingeszköznek adja ki magát. A forrás alapján ez a hamis app nem kapcsolódik az azonos nevű német üzleti szoftverhez.
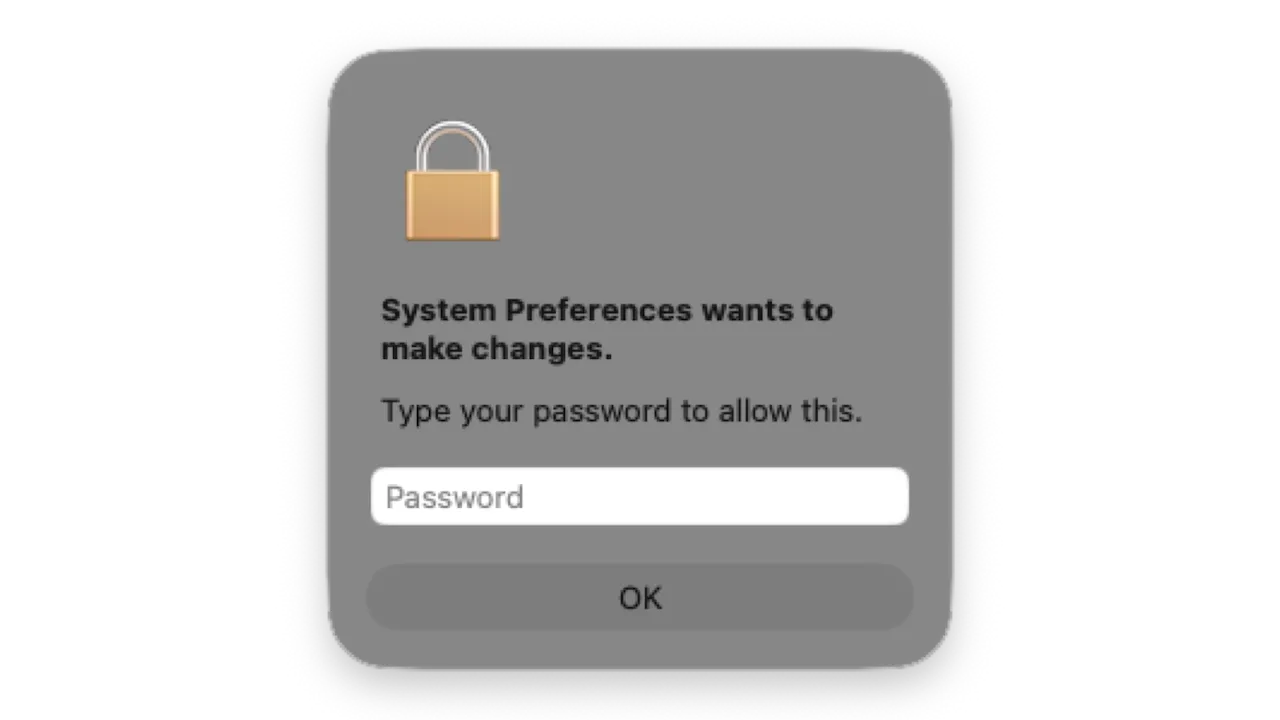
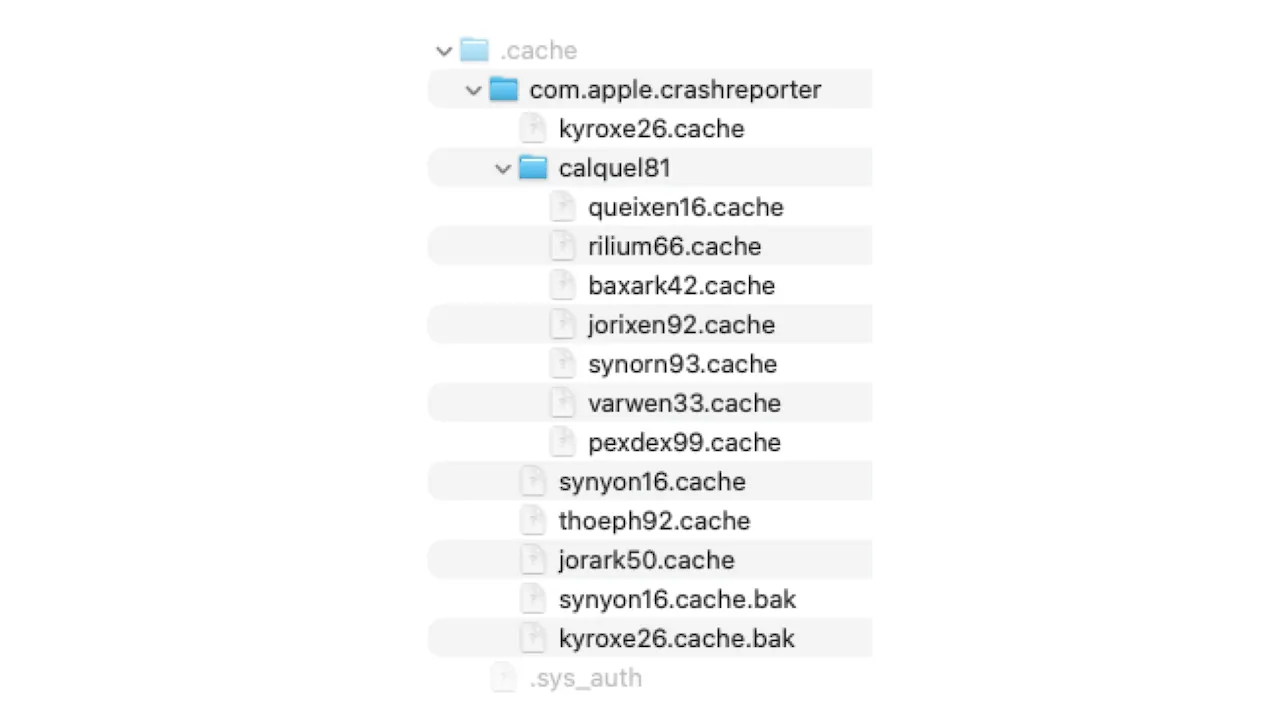
A telepítés után a kártevő egy hamis CrashReporter alkalmazást hoz létre. Ez az Apple saját CrashReporter eszközének látszatát kelti, amely normál esetben programösszeomlásoknál jelenik meg. Az első indításkor a hamis alkalmazás teljes lemezhozzáférést és adminisztrátori jelszót kér a felhasználótól. A Jamf szerint ezután kezdi el a Kulcskarika elérését és az adatok ellopását.
Jelszavak, Kulcskarika és kriptotárcák a célpontok
A CrashStealer a beszámoló szerint többféle érzékeny adatot próbál megszerezni. Célba veszi különböző jelszókezelők jelszavait, másolja az Apple Kulcskarikájában tárolt hozzáférési adatokat, és kriptotárca-információkat is keres.
A Jamf elemzése alapján a kártevő a Dokumentumok és a Letöltések mappát is átvizsgálja érdekesnek ítélt fájlok után. Az ellopott állományokat AES-GCM titkosítással titkosítja, majd egy command-and-control szerverre továbbítja. A jelentés szerint a megoldás emlékeztet más macOS-es adatlopók működésére, de a natív C++-os megvalósítás és a kliensoldali titkosítás alapján a Jamf önálló, összetettebb kártevőcsaládként kezeli a CrashStealert.
Apple-fejlesztői tanúsítványt is használt
A hamis Werkbit alkalmazás kezdetben Apple-fejlesztői tanúsítvánnyal rendelkezett. A Jamf szerint az Apple a bejelentés után deaktiválta a kapcsolódó Developer Team ID-t.
Ez azért lényeges, mert a tanúsítvány miatt a szoftver futtatásakor a beszámoló szerint nem jelent meg figyelmeztetés. A telepítő emellett megpróbálta megkerülni az Apple Gatekeeper-ellenőrzését is, amelynek feladata annak vizsgálata, hogy egy szoftver megbízható forrásból származik-e.
Valószínűleg célzott terjesztésről lehet szó
A Jamf szerint az első nyomok májusra vezethetők vissza, aktív telepítéseket pedig még júliusban is találtak. A jelentés alapján a terjesztés célzott lehetett, mert a hamis Werkbit alkalmazás csak PIN-kóddal, azaz egy ál-meetingkóddal indítható.
A rendelkezésre álló információk ugyanakkor nem számszerűsítik, hogy hány Macet érinthetett a fertőzés, és az sem derül ki biztosan, mennyire szűk vagy széles körre irányult a támadás. Az viszont egyértelműen kiderül a jelentésből, hogy a kártevő működéséhez felhasználói jóváhagyás is kellett: teljes lemezhozzáférést és adminisztrátori jelszót kért egy magát Apple-eszköznek kiadó alkalmazás.