A támadás lényege
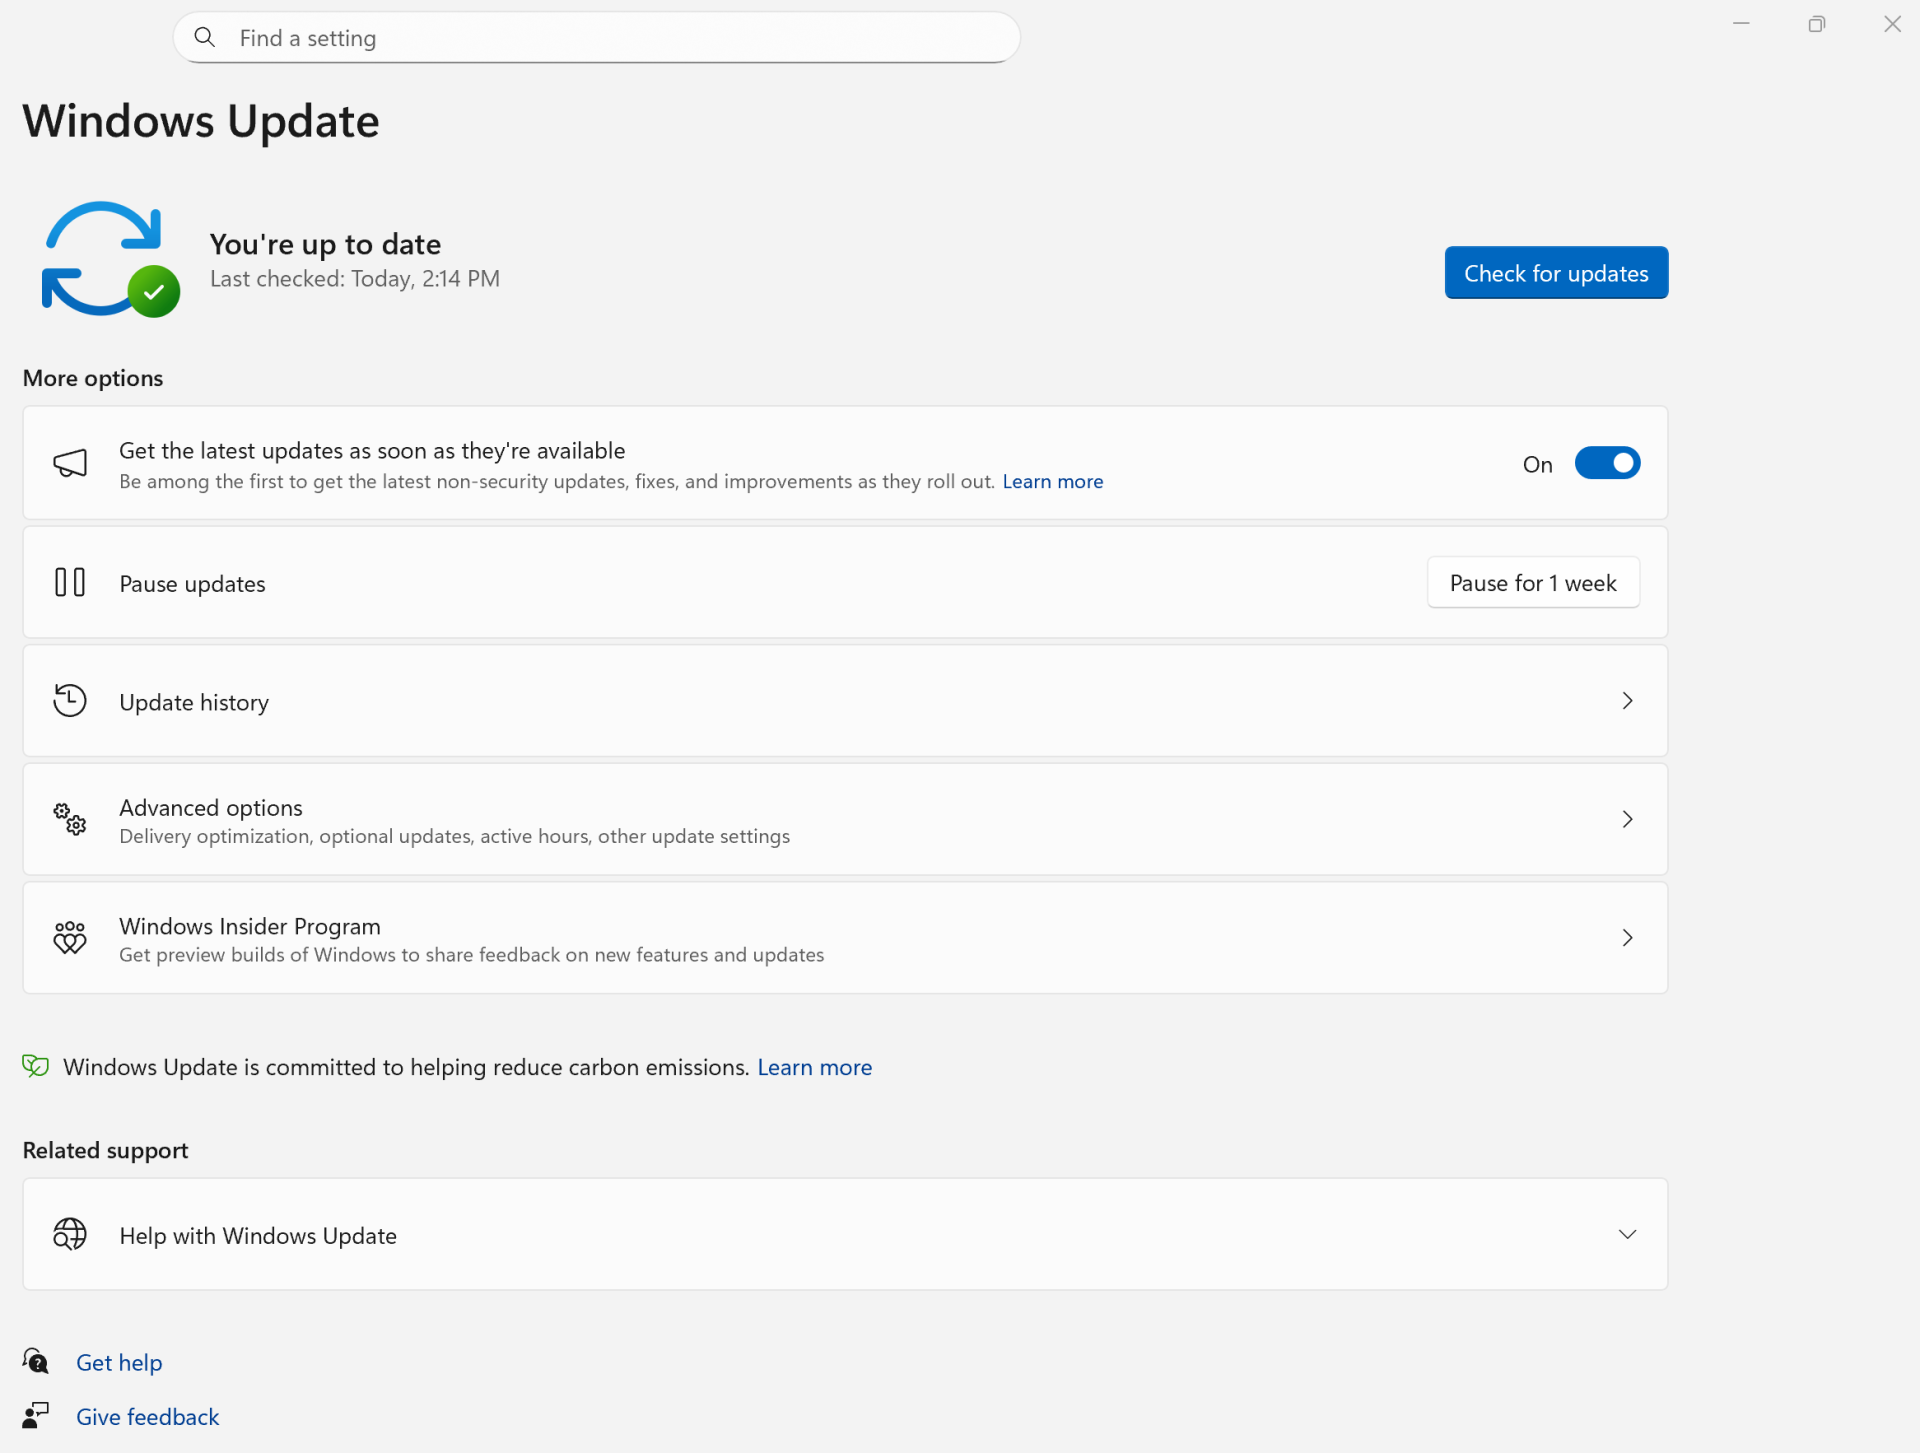
A Microsoft szerint a Storm-2945 néven követett csoport állhat a kampány mögött. A rendelkezésre álló információk alapján a támadók szállodai vezeték nélküli hálózatokat törtek fel, majd az ezekre csatlakozó felhasználóknál olyan ablakokat jelenítettek meg, amelyek első ránézésre Windows-frissítésnek, böngészőfrissítésnek vagy más ismert rendszerkomponens telepítőjének tűnhettek.
A hamis ablakok azért lehetnek megtévesztők, mert ismert Windows- vagy szoftverkomponensek nevét használják. A Microsoft szerint egyes esetekben hamis bejelentkezési ablakok is megjelentek: ha a felhasználó megadta a felhasználónevét és jelszavát, az adatai a támadókhoz kerülhettek. A megszerzett hitelesítő adatokkal akár Microsoft 365-fiókokhoz is hozzáférést szerezhettek.
Ezekre a hamis ablakokra figyelmeztet a Microsoft
A vállalat több olyan csalit is felsorolt, amelyekkel a támadók megtéveszthetik a Windows-felhasználókat. Nem feltétlenül feltűnően gyanús elemekről van szó: több közülük olyan komponensre hivatkozik, amely sokaknak ismerős lehet a mindennapi géphasználatból.
A Microsoft által említett hamis riasztások és telepítők között szerepel:
- **Windows Update-nek álcázott képernyő**, amely azt jelzi, hogy frissítések telepítése zajlik;
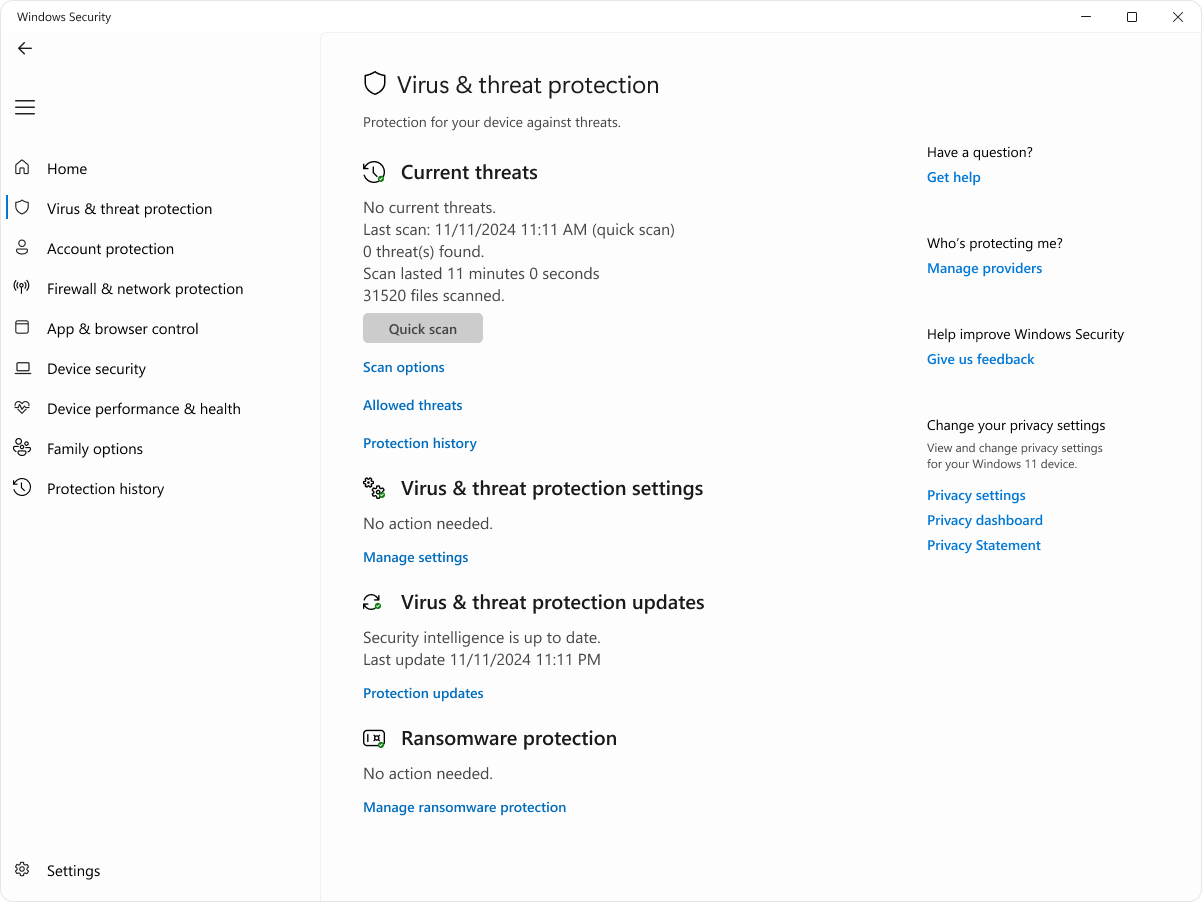
- **hamis Defender-vírusellenőrzés**;
- **DirectX End-User Runtime telepítőjének álcázott ablak**;
- **Microsoft Visual C++ Redistributable telepítőjének tűnő csali**;
- **tárhely-optimalizáló segédprogramnak látszó eszköz**;
- **hamis internetkapcsolat-diagnosztikai ablak**;
- **böngészőfrissítésnek álcázott üzenet**;
- **PDF-szerkesztő telepítőjének tűnő ablak**.
Ezek közös jellemzője, hogy rendszerközeli, megszokott nevű komponensekre hivatkoznak, ezért könnyebb őket valódi Windows- vagy szoftverüzenetnek nézni.
Mit javasol a Microsoft az utazóknak
A Microsoft tanácsa szerint nyilvános hálózatokon érdemes a szokásosnál óvatosabbnak lenni, és lehetőség szerint kerülni kell az ilyen Wi-Fi-k használatát. A vállalat inkább a személyes mobilhotspot használatát javasolja, ha ez megoldható.
Különösen fontos, hogy hotelben vagy más nyilvános hálózaton ne töltsünk le ismeretlen frissítéseket, telepítőket vagy fájlokat csak azért, mert egy felugró ablak erre kér. Ha egy szállodai Wi-Fi-re csatlakozás után váratlanul Windows-, böngésző- vagy rendszerkomponens-frissítés jelenik meg, azt érdemes gyanúsnak kezelni.
Az érintettség pontos mértéke nem ismert
A Microsoft szerint a problémát már májusban észlelték, a részleteket pedig most tették nyilvánossá. A rendelkezésre álló információk alapján több szállodai hálózat is érintett lehetett világszerte, de az nem derült ki, pontosan hány hotelről, felhasználóról vagy megszerzett fiókról van szó.
A biztos tanulság: utazás közben a hotel Wi-Fi-jén megjelenő, frissítést vagy bejelentkezést kérő ablakokat nem szabad automatikusan megbízhatónak tekinteni.