Több mint 1,3 millió eszköz került az XCPE hálózatába
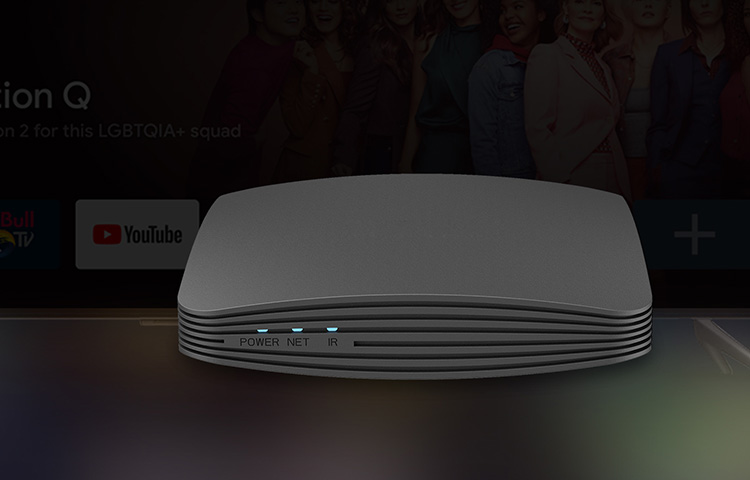
A Google Threat Intelligence Group november 3-án közzétett jelentése szerint az XCPE hálózata több mint 1,3 millió kompromittált eszközt fogott össze. Ezek többsége Android TV-alapú tévéokosító volt, de a kutatók fertőzött távgyógyászati berendezéseket, karaokeeszközöket és digitális kijelzőrendszereket is találtak.
A Google vizsgálata szerint az eszközökhöz való hozzáférést olyan közreműködőknek értékesítették, akik további kártékony komponenseket telepítettek a tulajdonosok tudta és beleegyezése nélkül.
A jelentés alapján a fertőzött készülékeket többek között reklámcsalásra és további kártevők terjesztésére használták. Az eszközök lakossági proxyhálózatok részeként is működtek: mások internetes forgalmát az áldozatok internetkapcsolatán keresztül irányították át.
A firmware miatt nem feltétlenül elég az alkalmazás törlése
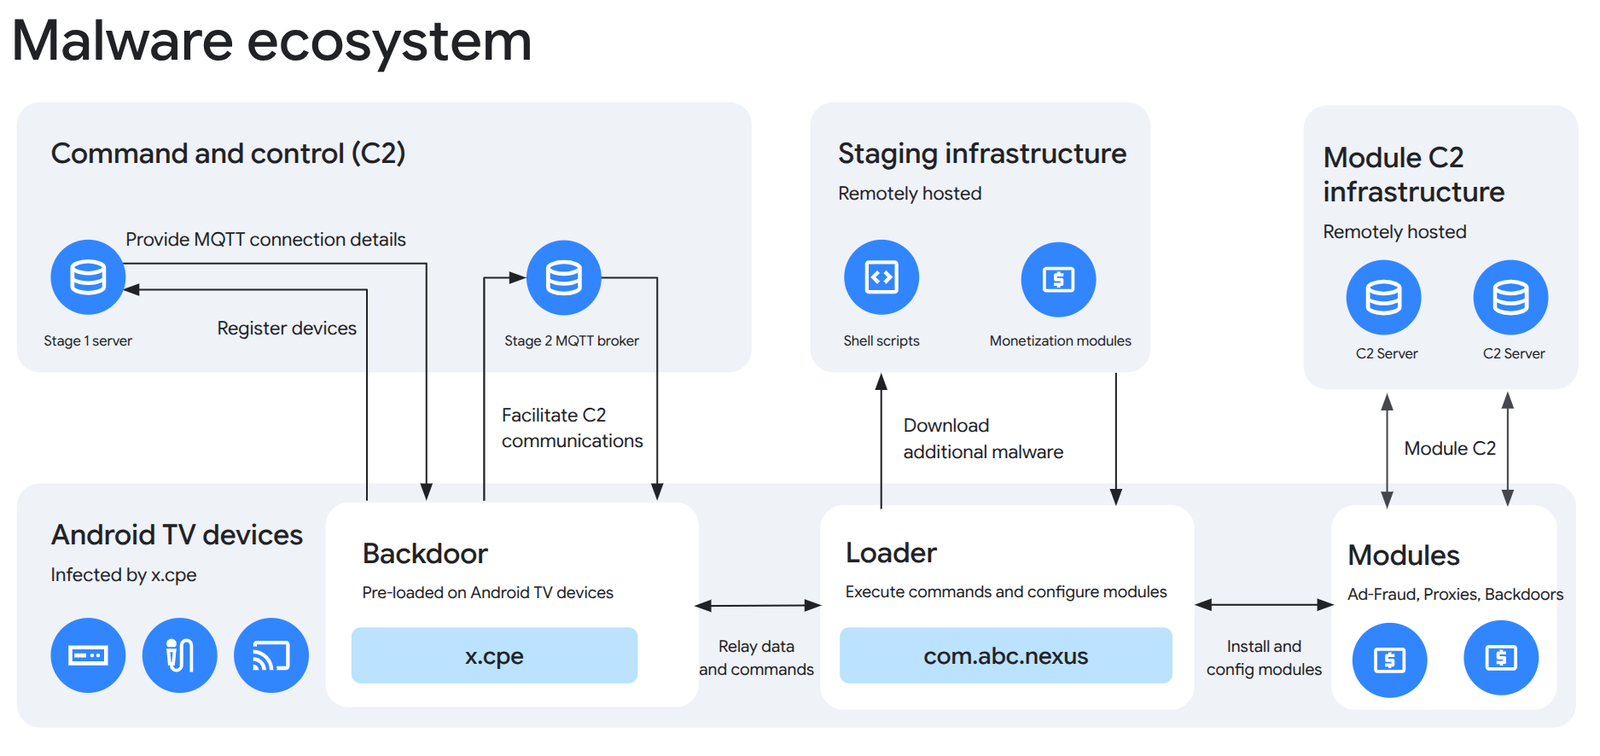
A Google vizsgálata alapján a belépési pontot nem egy hagyományos, utólag telepített alkalmazás, hanem a készülék firmware-ébe integrált hátsó kapu jelentette. Ez rendszerszintű jogosultságokkal működött.
Ha a felhasználó eltávolította a hozzá tartozó csomagot a telepített alkalmazások közül, a rendszer a készülék újraindítása után automatikusan visszatelepíthette azt. A Google szerint a kártevő a Google Play Protect alkalmazás-ellenőrzési funkcióját is képes volt kikapcsolni.
A Google által feltárt képességek közé tartozott a távoli képernyőképek készítése, a gombnyomások és más beviteli műveletek szimulálása, valamint a fiókokra, az eszközre és a telepített alkalmazásokra vonatkozó információk kinyerése is.
A Google a gyártót teszi felelőssé
A Google nagy bizonyossággal arra jutott, hogy az XCPE rendszerét a Videostrong Technology szándékosan fejlesztette és működtette. A Google állítása szerint a Videostrong a kód elrejtésével kihasználta a tanúsítási folyamat egyik hiányosságát, majd a készülék első bekapcsolása után töltötte be a kártékony szoftvert.
A Google kutatói a hálózat tartós működése és a konfigurációk ismételt módosításai miatt nem tartják valószínűnek, hogy egyszerű fejlesztési hibáról vagy egyetlen alkalmazott elszigetelt tevékenységéről lett volna szó. A Google az eset nyomán módosította ellenőrzési folyamatát.
A Google megszakította kapcsolatait a Videostronggal, és megtiltotta, hogy a cég, illetve jövőbeli leányvállalatai és kapcsolt vállalkozásai tanúsított androidos készülékeket gyártsanak vagy forgalmazzanak. A tiltás arra is kiterjed, hogy szoftvert biztosítsanak más, tanúsított gyártóknak.
A rendelkezésre álló információk nem tartalmazzák a Videostrong reakcióját a Google megállapításaira.
További tízmillió eszközt is érinthetnek az intézkedések
A Google jogi lépéseket kezdeményezett az XCPE infrastruktúrája, valamint a hátsó kapun keresztül terjesztett, több mint 12 kártevőcsalád által használt parancs- és vezérlési domainek ellen.
Mivel a hozzáférést megvásárló szereplők más csatornákon keresztül is terjesztették programjaikat, a Google becslése szerint a domainek kiiktatása legalább további tízmillió kompromittált eszközhöz szakíthatja meg a hozzáférést. Ez külön becslés, nem része az XCPE hálózatához kötött több mint 1,3 millió eszköznek.
A Google ugyanakkor arra figyelmeztet, hogy az üzemeltetők más infrastruktúrára költözhetnek, ezért az intézkedések nem feltétlenül jelentik a fenyegetés végleges megszűnését.
A közölt információk nem nevezik meg az érintett modelleket
A rendelkezésre álló részletek nem sorolják fel az érintett márkákat és modellszámokat, noha a Google szerint a kártevő több éven keresztül több modellbe és különböző márkanevek alatt forgalmazott készülékekbe is bekerült. Magyarországi fertőzöttségi adatok sem állnak rendelkezésre, ezért egy konkrét tévéokosítóról pusztán ezek alapján nem állapítható meg, hogy érintett-e.
A Google azt tanácsolja a vásárlóknak, hogy megbízható gyártótól válasszanak eszközt, tartsák bekapcsolva a biztonsági védelmeket, és kezeljék óvatosan azokat az alkalmazásokat, amelyek pénzt ígérnek az internetkapcsolat „megosztásáért”.