Több ország üzletei is érintettek voltak
A támadók központi vezérlőket manipuláltak, amelyek egy-egy üzlet teljes hűtőrendszerét szabályozzák. Svédországból, Belgiumból és Írországból is jelentettek eseteket, a német információbiztonsági hivatal, a BSI pedig november 3-án megerősítette, hogy egyes németországi szupermarketek szintén érintettek voltak.
Néhány helyen élelmiszereket is meg kellett semmisíteni, az ellátás azonban a közlések szerint nem került veszélybe. Egy korábbi támadási hullám októberben már több franciaországi üzletet elért.
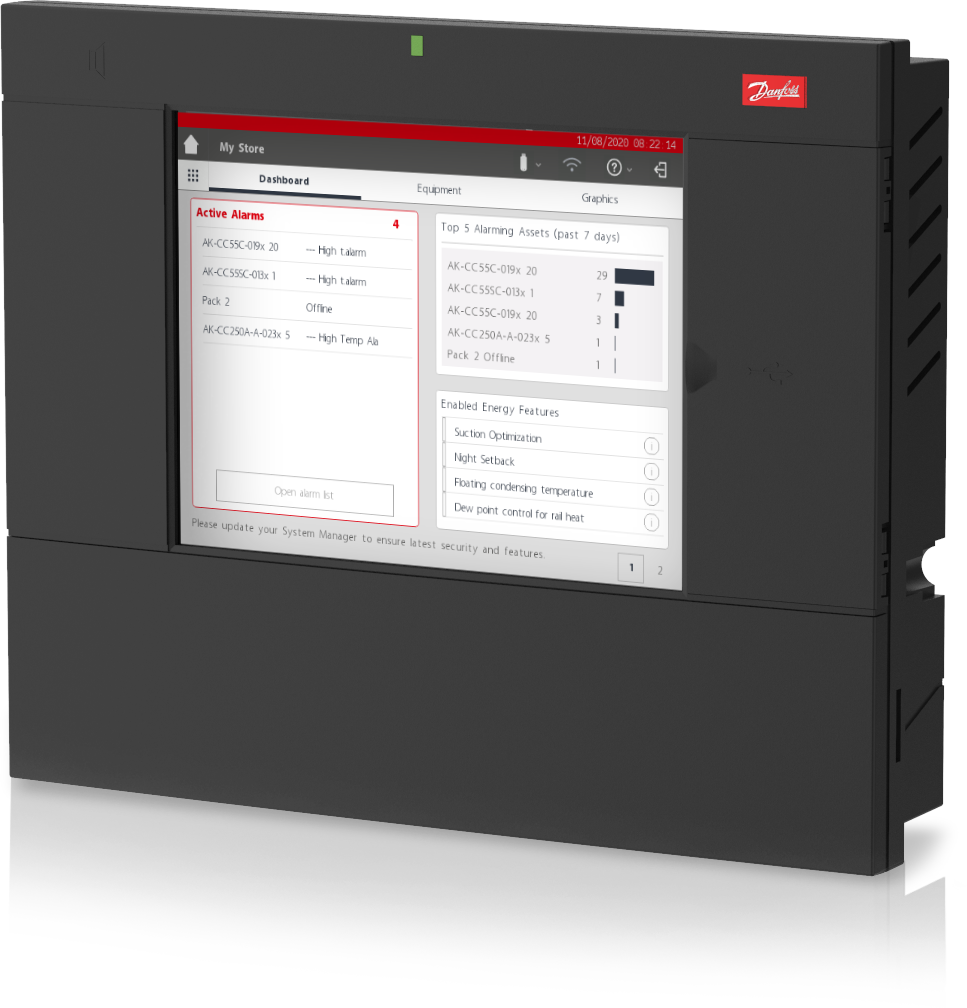
A francia CERT-FR és az ír NCSC figyelmeztetései a Danfoss AK-SM és AK-SC vezérlőcsaládokat, valamint a Copeland és a Dixell XWEB felügyeleti rendszereit nevezték meg. A Danfoss szerint az érintett berendezések között főként olyan régebbi eszközök lehetnek, amelyek már nem kapnak biztonsági frissítéseket.
A pontos behatolási módszer továbbra sem ismert
A hatóságok nem közölték, pontosan hogyan jutottak be a támadók a rendszerekbe, és konkrét sérülékenységet sem neveztek meg. Az ír NCSC ugyanakkor arra hívta fel a figyelmet, hogy egyes vezérlők közvetlenül elérhetők voltak az internetről, például azért, hogy a hűtéstechnikai szolgáltatók távolról karbantarthassák őket.
Biztonsági kutatók már októberben több ezer, nyilvánosan elérhető Danfoss-kezelőfelületet találtak. Egy belga szakmai szervezet szerint a támadók leolvasztási módba kapcsolták a párologtatókat, egy belga húsüzletlánc pedig akár 18 Celsius-fokos hőmérsékletet is mért a hűtőpultokban.
Váltságdíjkövetelésről nem érkezett hír. Emiatt egyes biztonsági kutatók szabotázst feltételeznek, ezt azonban a hatóságok nem erősítették meg.
Nem háztartási hűtőszekrényeket támadtak
Az érintett vezérlők kereskedelmi hűtőrendszerekben működnek, nem otthoni hűtőszekrényekben. A hatósági figyelmeztetésekben a Danfoss háztartási Ally termékcsaládja sem szerepel.
Nincs tehát bizonyíték arra, hogy ugyanez a támadássorozat otthoni fűtési rendszereket, hőszivattyúkat vagy más okosotthon-eszközöket is érintett volna. A párhuzamot nem az azonos termékek, hanem a távoli hozzáférés kialakítása jelenti: otthon is problémát okozhat, ha egy fűtési átjáró, inverter, kamera vagy okosotthon-központ közvetlenül elérhető az internetről.
Ezeket érdemes ellenőrizni az otthoni routeren
A BSI a kereskedelmi rendszerek üzemeltetőinek a közvetlen internetes hozzáférés megszüntetését, VPN és többfaktoros azonosítás használatát, a frissítések telepítését, valamint az alapértelmezett jelszavak lecserélését javasolja. Ugyanezek az alapelvek az okosotthonokban is alkalmazhatók.
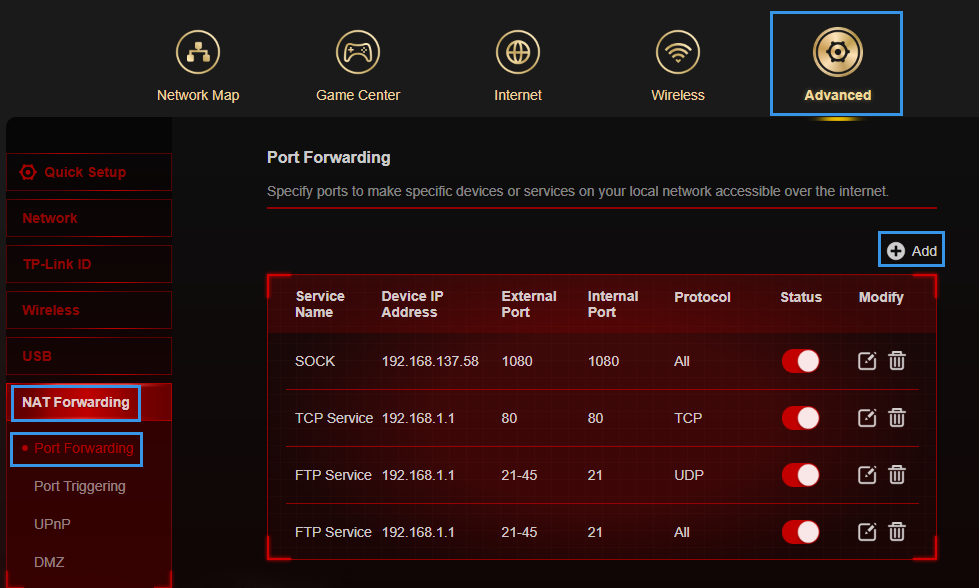
- Porttovábbítások átvizsgálása: a router kezelőfelületén érdemes ellenőrizni, milyen portmegnyitások aktívak. A már nem használt szabályokat célszerű törölni.
- UPnP kikapcsolása: ha nincs rá szükség, érdemes letiltani, hogy az eszközök automatikusan nyithassanak portokat a routeren.
- VPN használata távoli eléréshez: a közvetlen internetes hozzáférés helyett a routeren vagy más megfelelő hálózati eszközön keresztül kialakított VPN-kapcsolat használható.
- Alapértelmezett jelszavak lecserélése: a gyári vagy alapértelmezett belépési adatokat le kell cserélni.
- Többfaktoros azonosítás bekapcsolása: ahol elérhető, érdemes aktiválni a kétlépcsős vagy többfaktoros bejelentkezést.
- Frissítések telepítése: az okosotthon-eszközök és a router szoftverét is naprakészen kell tartani. A már nem támogatott berendezések cseréje indokolt lehet.
- Külön hálózat használata: az okoseszközök saját Wi-Fi-hálózatba vagy vendéghálózatba helyezhetők, elkülönítve a számítógépektől és más fontos eszközöktől.
Az európai incidens legfontosabb otthoni tanulsága az elavult vezérlők és a szükségtelenül nyitott távoli hozzáférések kockázata. Egy készülék attól még működhet megbízhatóan, hogy már nem kap biztonsági frissítéseket – az internet felől azonban ettől egyre nehezebben védhető.