Tetszőleges kód futtatását tehette lehetővé a hiba
A CVE-2026-86950 azonosítójú sérülékenység a CoreGraphics komponenst érinti, amelyet az Apple rendszerei grafikus tartalmak feldolgozására és megjelenítésére használnak.
A biztonsági dokumentáció szerint egy speciálisan kialakított fájl feldolgozása határon túli memóriaíráshoz, azon keresztül pedig tetszőleges kód futtatásához vezethetett. Ez azt jelenti, hogy a sérülékenység sikeres kihasználása után a támadó saját kódot futtathatott az érintett iPhone-on vagy iPaden.
Az Apple szigorúbb memóriahatár-ellenőrzésekkel javította a problémát. A hibát a Meta Product Security jelentette a vállalatnak.
Az iOS 26.7.1 telepítése a közvetlen teendő
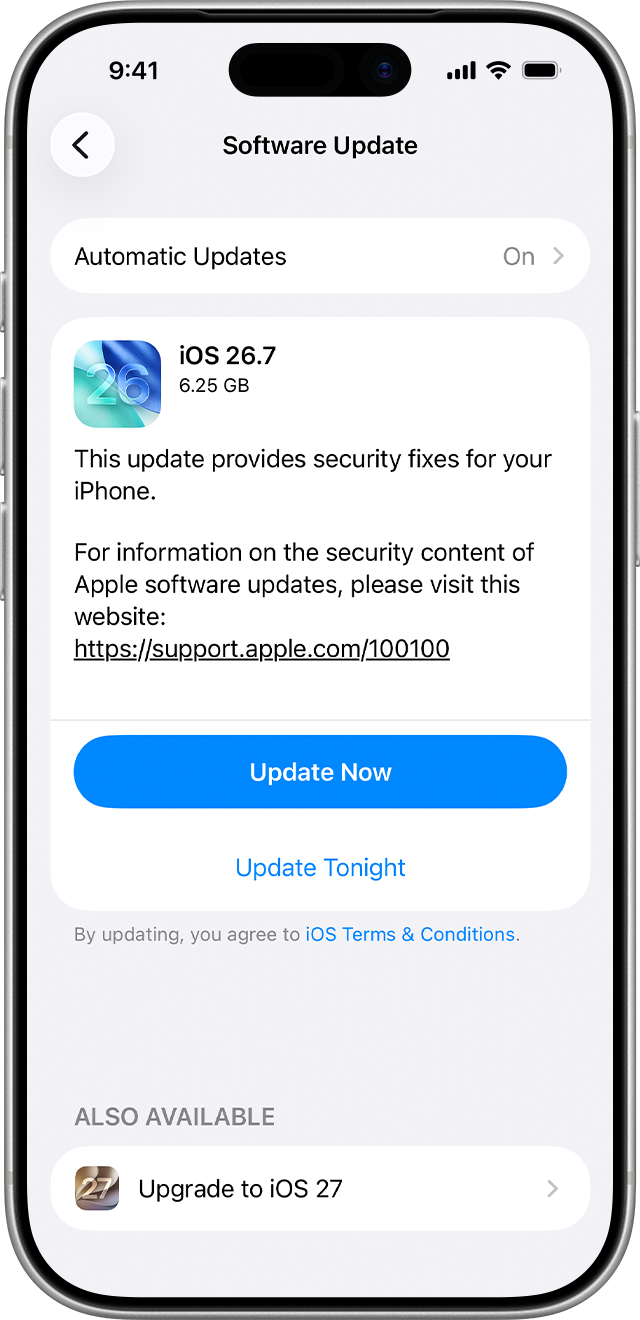
Az Apple szeptember 28-án adta ki a javítást. Az iOS 26.7.1 az iPhone 11-től kezdődően érhető el, és a frissítést a kompatibilis iPad Pro, iPad Air, iPad és iPad mini modellek is megkapták.
Azoknak, akik kompatibilis készülékükön egyelőre az iOS 26-os verzióágon maradnak, az iOS 26.7.1 telepítése szünteti meg ezt a sérülékenységet. Az Apple az iOS 27-tel kompatibilis készülékekhez jelenleg az iOS 27.0.1-et jelöli meg legújabb rendszerverzióként, a megfigyelt támadás pedig a közlés szerint az iOS 27 előtti kiadásokat érintette.
A sebezhetőséget külön javították a macOS Tahoe 26.7.1-ben és a macOS Sequoia 15.8.1-ben is.
A támadás részletei továbbra sem ismertek
Az Apple annyit közölt, hogy a hibát már kihasználhatták egyes célba vett személyek elleni, rendkívül kifinomult támadásban. A teljes támadási láncról azonban nem adott részletes tájékoztatást.
Nem ismert, hogy:
- kik és hányan lehettek az áldozatok;
- milyen módon jutott el a rosszindulatú fájl a készülékekre;
- melyik alkalmazást vagy szolgáltatást használhatták a kézbesítéséhez;
- szükség volt-e a felhasználó közreműködésére, például a fájl megnyitására.
Arra sincs jelenleg bizonyíték, hogy spyware-t vetettek volna be, vagy hogy a CVE-2026-86950 felhasználói műveletet nem igénylő, úgynevezett zero-click támadást tett volna lehetővé. Tömeges támadási kampányra utaló információ sem jelent meg.
A rendelkezésre álló adatok alapján tehát nem lehet kijelenteni, hogy egy beérkező kép vagy más fájl automatikusan elegendő lett volna a készülék feltöréséhez. Az viszont ismert, hogy a sérülékenységet a javítás megjelenése előtt már felhasználhatták, ezért az érintett rendszerverzió frissítése indokolt.