Ezekre a macOS-verziókra érkezett javítás
A hiba a macOS képernyőmegosztási funkciójához kapcsolódott. Az Apple a következő javított verziókat adta ki:
- macOS 14 Sonoma: 14.8.9
- macOS 15 Sequoia: 15.7.9
- macOS 26 Tahoe: 26.6.1
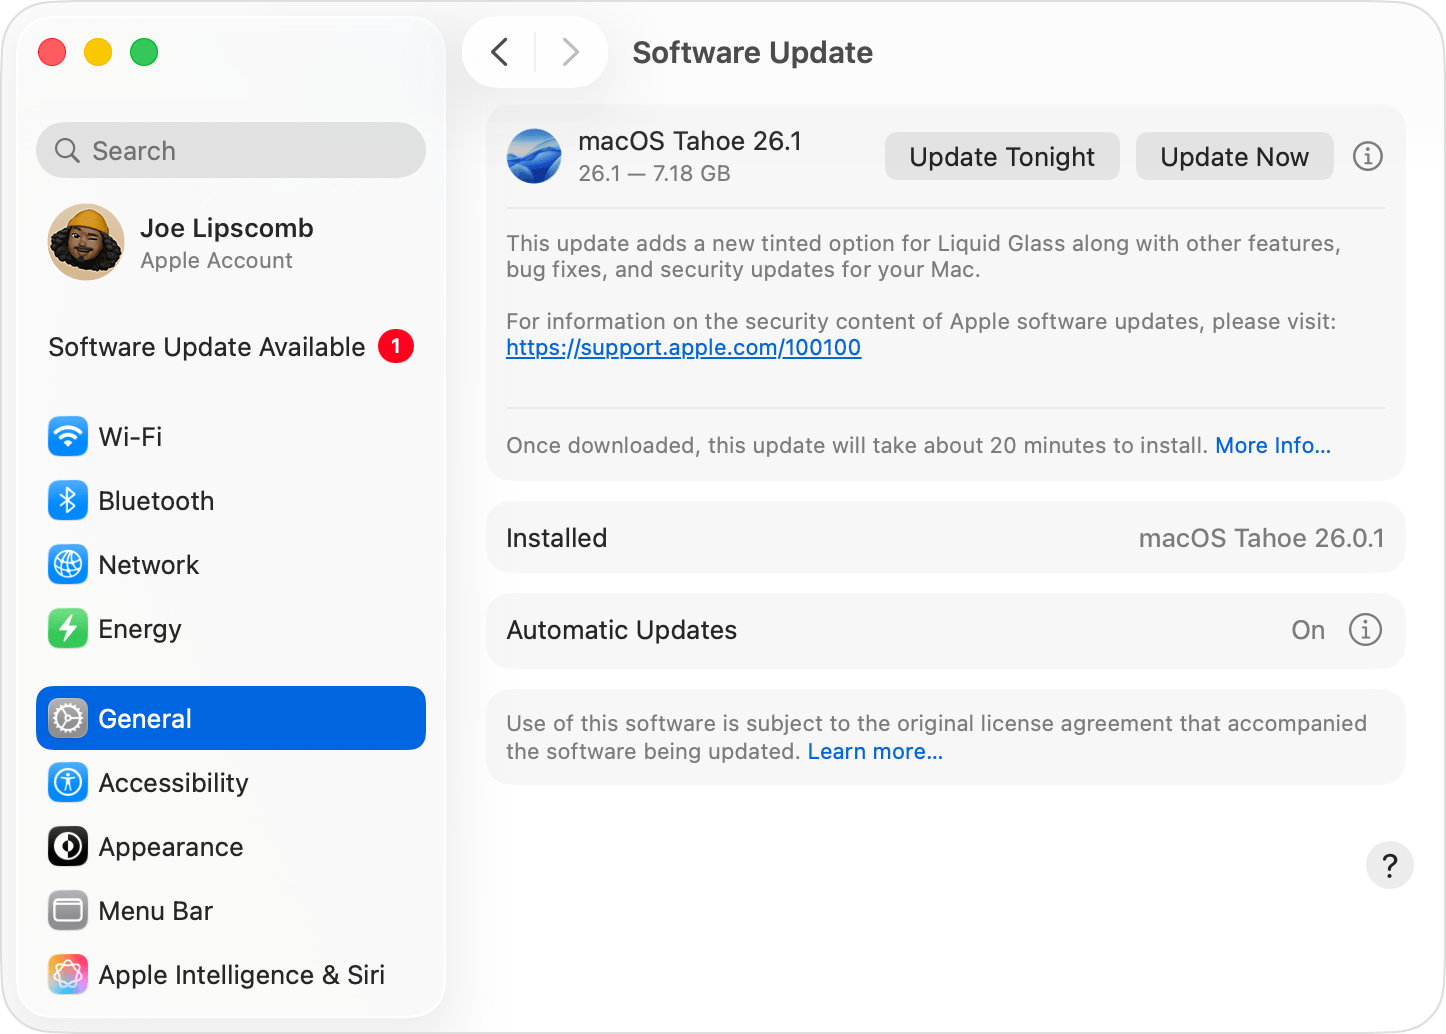
Ha a Maceden ezek valamelyikének korábbi kiadása fut, érdemes mielőbb telepíteni a frissítést.
Mit tehetett lehetővé a hiba
A beszámoló szerint a sebezhetőség egy hitelesítési hibából eredt a macOS Screen Sharing funkciójában. Sikeres kihasználás esetén a támadó érvényes hozzáférési adatok nélkül jelentkezhetett be, majd úgy irányíthatta a gépet, mintha helyben ülne előtte.
Ez különösen olyan környezetben lehet kockázatos, ahol több eszköz van ugyanazon a helyi hálózaton: például céges hálózatokon, irodákban vagy közös Wi-Fi-routerre csatlakozó gépeknél. A leírás alapján a támadás elsősorban helyi hálózati helyzetben volt reális.
Nem minden részlet tisztázott
Fontos korlát, hogy az Apple nem részletezte teljesen, pontosan milyen beállítások mellett volt kihasználható a hiba. Nem egyértelmű, hogy a támadáshoz a képernyőmegosztásnak vagy az Apple Remote Desktophoz kapcsolódó funkcióknak aktívnak kellett-e lenniük.
Az sem világos, hogy a sebezhetőség kizárólag helyi hálózatról volt-e kihasználható, vagy olyan esetekben is, amikor valaki szándékosan elérhetővé tette a képernyőmegosztást az internet felől. Alapesetben, ha a routeren nincsenek megnyitva a megfelelő portok, a képernyőmegosztás kívülről nem érhető el.
További nyitott kérdés, hogy régebbi, már nem támogatott macOS-verziók érintettek voltak-e. Erről nincs egyértelmű közlés.
A teendő egyszerű: frissíteni kell
A javított kiadások már elérhetők az érintett macOS-ágakhoz. Mivel a hiba a gép távoli irányítását tehette lehetővé helyi hálózaton belül, a Sonoma, Sequoia és Tahoe rendszert használó Mac-tulajdonosoknak nem érdemes halogatniuk a telepítést.
A frissítés különösen fontos lehet olyan gépeknél, amelyek munkahelyi, közösségi vagy több felhasználó által használt hálózaton működnek.